Ataques cibernéticos: dados espalhados são porta de entrada
Dados espalhados, sistemas desconectados e acesso amplo demais abrem portas para ataques. Veja como proteger os dados da empresa e medir a exposição.
Em resumo
- Criminosos escolhem empresas pela facilidade de acesso, não pelo faturamento, por isso dados desorganizados e acessos amplos tornam qualquer empresa um alvo provável.
- Planilhas com dados sensíveis, sistemas desconectados e excesso de privilégios são brechas criadas pela própria operação e não dependem de um ataque sofisticado para serem exploradas.
- Centralizar os dados em uma fonte única, controlar o acesso por perfil e usar login único com autenticação em dois fatores reduz o que fica exposto em uma invasão.
- Indicadores como usuários com acesso amplo, tempo para bloquear acessos de quem saiu e exportações fora do sistema mostram se a empresa está de fato menos vulnerável.
Em 2025, o Brasil registrou 315 bilhões de tentativas de ataques cibernéticos.
Isso representa 84% de tudo que aconteceu na América Latina.
O alvo mais fácil não é o maior. É o menos organizado.
A lógica dos ataques cibernéticos mudou. Criminosos não escolhem mais alvos pelo tamanho do faturamento. Escolhem pela facilidade de acesso.
E o acesso mais fácil que existe em uma empresa é exatamente o que a maioria ainda normaliza: dados espalhados em planilhas, sistemas sem autenticação adequada, equipes com acesso amplo demais ao que não precisam ver.
Não é teoria. Em julho de 2025, um ataque à C&M Software empresa que processa transações Pix para instituições financeiras, resultou em mais de R$ 1 bilhão desviado. O método de entrada foi uma credencial comprometida. Uma senha. Com acesso ao sistema errado.
O problema não foi sofisticação técnica do ataque.
O problema foi desorganização dos dados.
Três vulnerabilidades que todo gestor de operação precisa conhecer
1. Dado espalhado é dado exposto
Planilhas com informações sensíveis compartilhadas por e-mail, bases de clientes fora do sistema principal, relatórios exportados que ficam na área de trabalho de alguém, cada um desses pontos é uma porta.
Segundo a Sophos, 91% das contas em nuvem operam com privilégios excessivos. Traduzindo: a maioria das pessoas nas empresas tem acesso a muito mais do que precisa para fazer seu trabalho.
2. Sistemas desconectados criam brechas invisíveis
Quando faturamento, operação e dados de clientes vivem em sistemas diferentes que não conversam entre si, a empresa perde visibilidade sobre o que está acontecendo em tempo real.
E o que a empresa não vê, o atacante encontra.
A exploração de vulnerabilidades cresceu 34% como vetor de acesso inicial a sistemas em 2025. A maioria dessas vulnerabilidades não era nova, era ignorada.
3. Sem governança, LGPD vira risco ativo
A ANPD publicou nova agenda regulatória para 2025-2026. A pressão sobre empresas que não conseguem demonstrar controle sobre seus dados está aumentando.
Multa por vazamento não é mais hipótese. É linha de risco no planejamento.
E as PMEs? Estão no centro do problema.
Responsáveis por sete em cada dez empregos formais no Brasil, as pequenas e médias empresas avançaram rapidamente na digitalização, mas nem sempre na mesma velocidade em governança e proteção.
O custo médio de recuperação após um ataque no Brasil já chega a milhões de reais. Para muitas PMEs, isso representa valor superior ao próprio faturamento anual.
Um ataque bem-sucedido não paralisa só o sistema.
Paralisa a operação. Paralisa a confiança. Às vezes paralisa a empresa.
Cibersegurança é consequência. O problema começa antes.
Aqui está o que ninguém fala abertamente: a maioria dos ataques bem-sucedidos não vence por sofisticação técnica. Vence por encontrar o que já estava bagunçado.
Dados sem dono claro. Sistemas sem integração. Acesso sem controle. Relatórios que saem do sistema e nunca voltam.
Organizar a base de dados da operação não é só eficiência. É a primeira camada de proteção.
Quando os dados estão integrados, rastreáveis e com acesso controlado, o ataque encontra menos onde se esconder. E a empresa encontra mais rápido quando algo sai do lugar.
Três ações concretas para começar agora:
- Mapeie onde estão seus dados sensíveis, sistemas, planilhas, exportações fora de controle
- Revise quem tem acesso ao quê, excesso de privilégio é vulnerabilidade, não conveniência
- Integre o que está desconectado, visibilidade em tempo real é a diferença entre detectar e descobrir tarde demais
Como organizar os dados para reduzir a exposição
Mapear, revisar acessos e integrar resolve o começo. Para que a proteção vire rotina, e não um mutirão de uma semana, a estrutura dos dados precisa mudar.
- Fonte única: os dados da operação ficam em um banco central, alimentado por integrações com ERP, CRM e demais sistemas, em vez de cópias em planilhas.
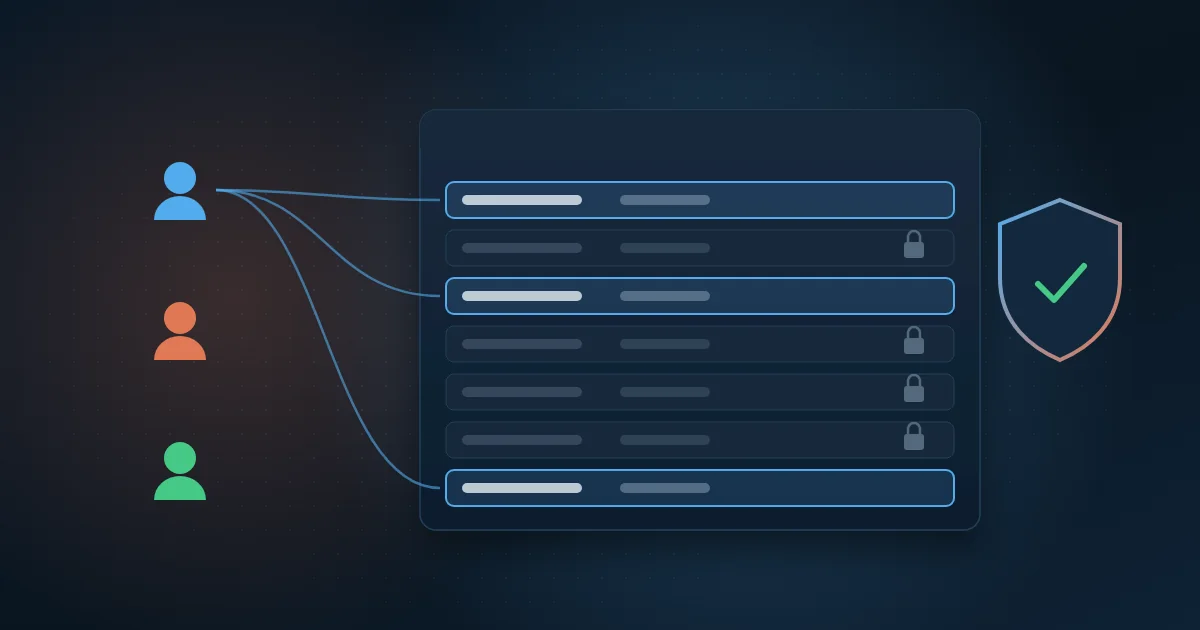
- Acesso por perfil: cada área vê só o que precisa. Em painéis de Power BI, isso se faz com segurança em nível de linha (RLS).
- Login único: entrada com Microsoft Entra ID ou Google, com autenticação em dois fatores, para bloquear todos os acessos de uma vez quando alguém sai.
- Painel no lugar de exportação: quem precisa do número consulta um painel com acesso controlado, sem baixar arquivo.
- Registro de uso: saber quem acessou o quê e quando ajuda a identificar comportamento fora do padrão.
Nada disso substitui as ferramentas de segurança, como antivírus, firewall, backup e monitoramento. Mas reduz o que fica exposto e facilita perceber quando algo foge do padrão.
Erros comuns que deixam a porta aberta
Muitas brechas não nascem de uma grande falha. Nascem de pequenos atalhos que viram hábito porque ninguém olha para o risco.
- Login compartilhado entre várias pessoas, o que impede saber quem fez o quê.
- Acessos de ex-funcionários e fornecedores que nunca foram removidos.
- Perfil de administrador para todo mundo, para não travar o trabalho.
- Senhas e chaves de integração gravadas em planilhas, scripts ou e-mails.
- Cópias da base de produção usadas em testes, sem o mesmo controle de acesso.
Nenhum desses pontos exige um ataque sofisticado para ser explorado. Basta uma credencial no lugar errado. A correção raramente exige tecnologia nova. Exige alguém responsável por revisar essa lista com frequência.
Como medir se a empresa está menos vulnerável
O que não é medido volta a ficar bagunçado. Alguns indicadores simples mostram se a organização dos dados está avançando ou ficou só no plano.
- Quantidade de planilhas e exportações com dados sensíveis circulando fora dos sistemas.
- Percentual de usuários com perfil de administrador ou acesso amplo.
- Tempo entre o desligamento de uma pessoa e o bloqueio de todos os seus acessos.
- Percentual de sistemas com login único e autenticação em dois fatores.
- Quantidade de integrações que ainda dependem de arquivo enviado manualmente.
Esses números podem ficar em um painel revisado todo mês pela gestão, ao lado dos indicadores da operação. Assim, segurança deixa de ser assunto só da TI e passa a ser acompanhada como qualquer outro risco do negócio.
Seus dados estão organizados o suficiente para resistir a uma tentativa de acesso indevido?
A Wolkee conecta sistemas, organiza bases e dá visibilidade real sobre o que está acontecendo na operação. Sem complexidade, sem demora.
Conta o seu cenário. A Wolkee sabe como destravar.
Perguntas frequentes
Como proteger os dados de uma empresa?
Comece descobrindo onde estão os dados sensíveis e quem tem acesso a eles. Depois, centralize as informações em uma fonte única, dê acesso por perfil, use login único com autenticação em dois fatores e elimine planilhas que circulam fora dos sistemas. Antivírus, firewall e backup continuam necessários, mas funcionam melhor quando os dados já estão organizados.
Por que pequenas e médias empresas são alvo de ataques cibernéticos?
Porque costumam ser mais fáceis de invadir. Muitas PMEs digitalizaram a operação rápido, mas sem a mesma atenção a controle de acesso, integração de sistemas e governança. Senhas compartilhadas, acessos que nunca são revisados e dados espalhados em planilhas facilitam a entrada. Para o atacante, um acesso fácil vale mais do que um alvo grande.
O que é privilégio excessivo de acesso?
É quando uma pessoa ou sistema tem acesso a mais dados e funções do que precisa para trabalhar. Se essa credencial for roubada, o atacante herda tudo o que ela podia ver e fazer. A correção é aplicar o princípio do menor privilégio: cada perfil acessa só o necessário, e os acessos são revisados periodicamente.
O que a LGPD exige em caso de vazamento de dados?
A LGPD exige que a empresa comunique à ANPD e aos titulares os incidentes de segurança que possam gerar risco ou dano relevante. A lei também pede medidas de segurança adequadas para proteger dados pessoais e a capacidade de demonstrá-las. Prazos e formato da comunicação seguem a regulamentação da ANPD, por isso vale envolver o jurídico ou o encarregado de dados da empresa.